Steam platformu, geniş oyun yelpazesi ve bağımsız geliştiricilere sunduğu özgür ortam ile sık sık eleştirilse de, kötü amaçlı yazılım vakaları nadiren görülür. Ancak son olay, kullanıcıların ücretsiz oyunları indirirken daha dikkatli olmaları gerektiğini bir kez daha gözler önüne serdi. Valve, platformdan kaldırdığı "PirateFi" adlı ücretsiz oyunun, kullanıcıların kişisel bilgilerini çalmaya yönelik bir kötü amaçlı yazılım içerdiğini açıkladı. Bu durum, Steam gibi büyük bir platformda bile güvenlik açıklarının olabileceğini ve kullanıcıların her zaman tetikte olması gerektiğini gösteriyor.
PirateFi Kurbanıysanız Hızlıca Önlem Alın!
Eğer yakın zamanda Steam üzerinden "PirateFi" oyununu indirdiyseniz, acilen harekete geçmeniz gerekiyor. Valve, oyunu indiren kullanıcıların derhal virüs taraması yapmasını, parolalarını değiştirmesini ve hatta işletim sistemlerini yeniden kurmayı ciddi şekilde düşünmelerini tavsiye ediyor. Kötü amaçlı yazılımın aktif olduğu süre boyunca oyunu çalıştıran kullanıcıların hesap bilgileri tehlike altında olabilir.
Oyun İlk Yayınlandığı Anda Şüphe Uyandırmıştı
6 Şubat'ta Steam'de yayınlanan PirateFi, kısa sürede birkaç yüz kullanıcıyı etkilemeyi başardı. Ancak bazı kullanıcılar, oyunun ilk anlarından itibaren şüphelerini dile getirmeye başlamıştı. Bir kullanıcı, antivirüs programının "Win32.Lazzzy.gen" adlı bir Truva atı tespit ettiğini ve oyunun bu nedenle çalışmadığını belirtirken, Steam'in donanım hatası uyarısı verdiğini de eklemişti. Ayrıca, oyunun aldığı olumlu yorumların sahte olduğundan şüphelendiğini de ifade etmişti.
Kişisel Bilgileriniz Tehlikede: Microsoft Hesabı Bile Ele Geçirildi!
Ne yazık ki, bu şüpheler kısa sürede doğrulandı. PCMag'in haberine göre, bazı kullanıcılar parolalarını kaybetti ve bazı hesaplar çalınan çerezler (cookies) aracılığıyla ele geçirildi. Hatta bir kullanıcı, Microsoft hesabının çalındığını, Microsoft destek ekibinin e-postalarına erişimin engellendiğini ve hesabından kişilerine dolandırıcılık bağlantıları gönderildiğini bildirdi. Bu durum, kötü amaçlı yazılımın ne kadar derinlere nüfuz edebileceğini ve ne tür zararlara yol açabileceğini açıkça gösteriyor.
Telegram Üzerinden Tuzak: Sahte İş İlanıyla Yayılma Çabası
Kötü niyetli kişilerin PirateFi'yi yaymak için sadece Steam'i kullanmadığı ortaya çıktı. Oyun, Telegram üzerinden de dağıtılmaya çalışıldı. Şüpheli bir chatbot, saatine 17 dolar ödeme yapan bir sohbet moderatörlüğü işi teklif ederek, PirateFi'yi 7.000'den fazla oyuncusu olan bir web3 oyunu olarak tanıttı. Botun tutarlı tepki süresi (21 saniye), alıcının bunun bir yapay zeka tarafından yönetildiğinden şüphelenmesine neden oldu. Bu, dolandırıcıların ne kadar çeşitli yöntemler kullanarak kurbanlarını tuzağa düşürmeye çalıştığını gösteriyor.
Vidar Info-Stealer: Hedef Geniş Kapsamlı Bilgi Hırsızlığı
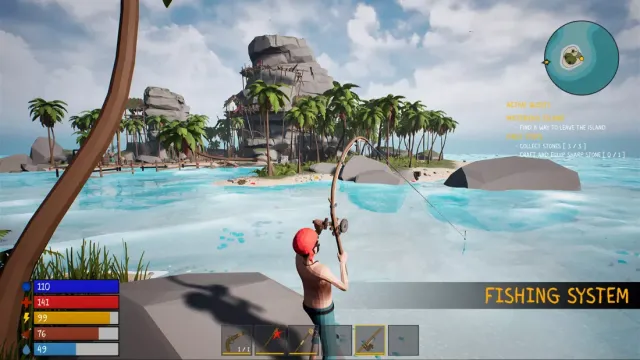
SECUINFRA Falcon Team araştırmacısı TechCrunch'a yaptığı açıklamada, PirateFi'nin büyük olasılıkla Vidar info-stealer kötü amaçlı yazılımını yaymak için tasarlandığını belirtti. Bu, hacker'ların başlangıçta meşru olan bir oyunu ele geçirmek yerine, doğrudan kötü amaçlı bir oyun geliştirdiğini gösteriyor. PirateFi'nin Valve'in güvenlik önlemlerini aşmasına yardımcı olan faktörlerden biri, Easy Survival RPG şablonundan hazır varlıklar kullanmaları oldu. Birkaç yüz dolara mal olan bu lisanslama maliyeti, enfekte olan kullanıcı sayısına bağlı olarak dolandırıcılığı karlı hale getirmiş olabilir.
Vidar Neler Çalabiliyor?
Vidar, kurbanların internet tarayıcı geçmişini, kripto para cüzdan bilgilerini, tarayıcıda otomatik doldurulan parolaları, iki faktörlü kimlik doğrulama kodlarını ve daha pek çok hassas veriyi çalabiliyor. Hatta oturum çerezlerini (session cookies) kullanarak, çeşitli hizmetlere parola girmeden giriş yapabiliyor. Etkilenen kullanıcılar, AppData > Temp klasöründe "Howard.exe" adlı bir dosya bulabilirler.
Yapılması Gerekenler: İşletim Sistemini Yeniden Kurmak En Güvenlisi
Etkilenen kullanıcıların işletim sistemlerini yeniden kurmaları en güvenli seçenek olarak kabul ediliyor. Ancak bu mümkün değilse, en azından tarayıcı geçmişlerini temizlemeleri ve tüm parolalarını değiştirmeleri gerekiyor.
Güvenlik Her Zaman Öncelikli Olmalı
Bu olay, Steam kullanıcılarının her zaman dikkatli olması gerektiğini ve bilinmeyen kaynaklardan gelen ücretsiz oyunlara karşı temkinli yaklaşması gerektiğini bir kez daha hatırlatıyor. Her ne kadar Valve, platformunda güvenliği sağlamak için çeşitli önlemler alsa da, kötü niyetli kişilerin her zaman yeni yöntemler geliştirebileceği unutulmamalıdır. Bu nedenle, kullanıcıların kendi güvenliklerini sağlamak için de aktif rol oynamaları büyük önem taşıyor. Antivirüs programlarını güncel tutmak, bilinmeyen kaynaklardan gelen dosyalara tıklamamak ve şüpheli durumlarda dikkatli olmak, potansiyel riskleri en aza indirmeye yardımcı olacaktır. Unutmayın, güvenlik her zaman öncelikli olmalıdır.


Yorumlar 0
Görüşünüzü paylaşın, diğer okurların yorumlarına yanıt verin ve saygılı bir tartışmaya katılın.